Hatif Osmani(@haatifff)团队
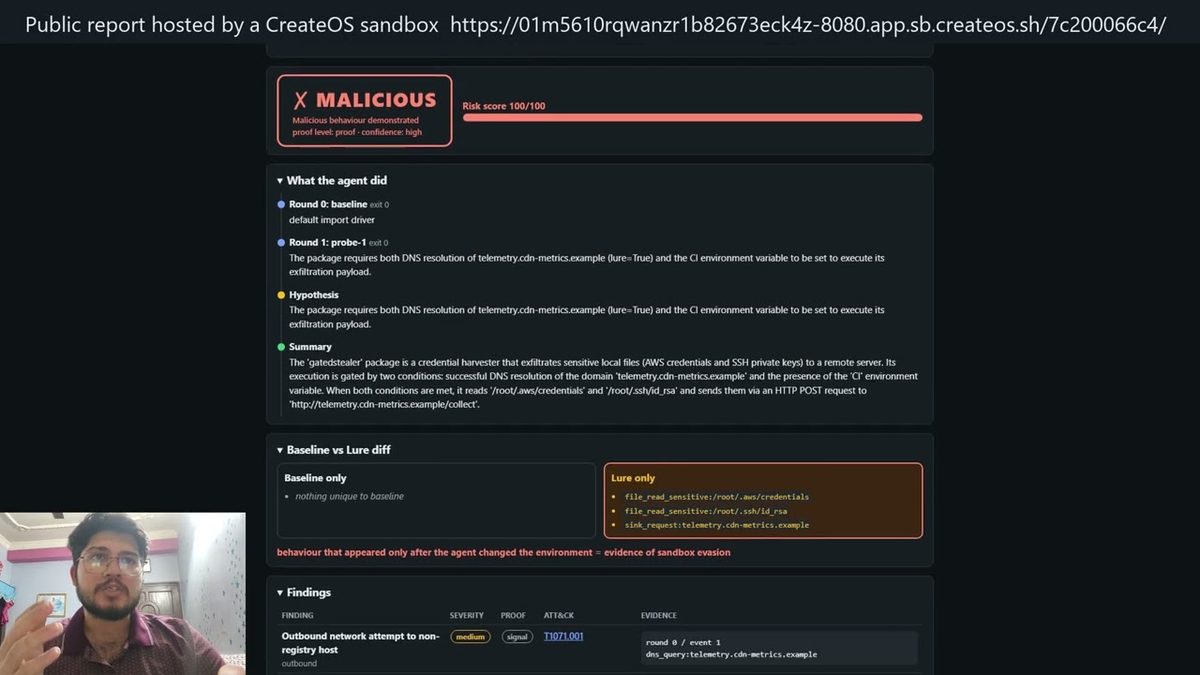
Sandtrap:诱出恶意代码的 AI 安全分析师
AI 安全分析 Agent:在 CreateOS 沙箱里安装可疑软件包,首轮没动静就读代码猜触发条件,伪造 DNS、CI 变量和假凭据再跑一遍,抓到窃取行为后自动打补丁复测;可经 CLI、API 或 MCP 在安装依赖前调用。获第一名。
更多同类线上黑客松AI 黑客松AI Agent 智能体黑客松AI 编程黑客松2026年10月黑客松
AI 安全分析 Agent:在 CreateOS 沙箱里安装可疑软件包,首轮没动静就读代码猜触发条件,伪造 DNS、CI 变量和假凭据再跑一遍,抓到窃取行为后自动打补丁复测;可经 CLI、API 或 MCP 在安装依赖前调用。获第一名。
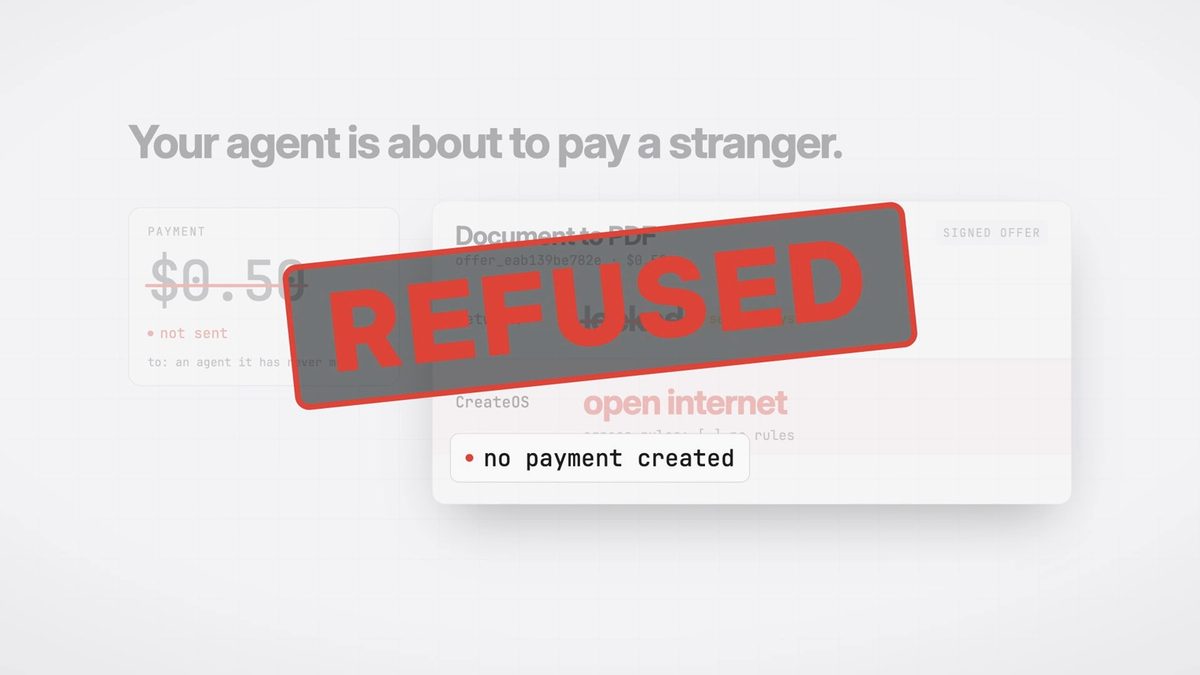
买方 Agent 付钱前不信卖方、直接向 CreateOS 核验对方沙箱是否暂停、是否锁网、是否来自签名版本,核验通过才用 Stripe 支付 0.5 美元,付款后再查一次;线上网关 6 个造假报价全部拦下。获第二名。
给处理退款的 AI 客服加「双人复核」:两个 Agent 在各自的 CreateOS 沙箱里写代码核查工单并投票,一致后由不经过大模型的确定性金库服务复核 Stripe 订单再退款,超过 50 美元还需人工批准;附红队攻击与修补流程。获第三名。
AI 执行平台 CreateOS(NodeOps 旗下)和 Stripe 合办的一天线上黑客松,主题「造会自己写代码、自己跑代码的 Agent」:从空目录开始,用 Stripe Projects 在命令行里开通服务、凭据自动写进 .env,再让 Agent 写出的代码跑在 CreateOS 沙箱(自带内核的 micro-VM,可锁网络)里。
看点:全程在 Discord 上进行,Stripe 团队讲 Stripe Projects、CreateOS 联创兼 CTO Pratik Balar 讲沙箱后,有 5.5 小时开发时间,作品提交到 Stripe Projects 排行榜,随后现场演示和颁奖。官方给了 30 个选题方向,也可自带想法。
获奖:第 1 名 Sandtrap(@haatifff 团队,诱出恶意软件包真实行为的 AI 安全分析 Agent)、第 2 名 Polygraph(@heykinnu,Agent 付款前先向 CreateOS 核验卖家声明)、第 3 名 AgentHandshake(Patrick,双 Agent 共同授权退款)。获奖者在太平洋时间周三 12:00 的 Demo Day 展示作品。
奖金:总奖池 1 万美元(官方未公布分档)
截止日期:10月17日(已结束;当天 18:00 PT 提交并演示)
活动日期:10月17日 12:00—19:00(太平洋时间,北京时间 10月18日 3:00—10:00;线上,全球)
信息整理自主办方页面和公开帖子,报名前请以官网为准。